 Sayfely
Sicherheit
Sicherheit, die man erklären kann.
Für Geschäftsführung, Datenschutz und IT: wie Sayfely Inhalte schützt, wem es vertraut – und was noch nicht fertig ist. Ohne Marketing-Nebel.
- Ende-zu-Ende verschlüsselt
- TLS 1.3 mit Server-Pinning
- Keine Cloud, keine Telemetrie
- KI nur auf dem eigenen Mac
Für Entscheider in einer Minute
Der Server stellt zu. Lesen können nur die Beteiligten.
Sayfely läuft auf einem eigenen Server in deinem Büro. Inhalte werden auf dem Mac der sendenden Person verschlüsselt und erst auf dem Mac der Empfänger wieder lesbar. Der Server speichert und verteilt nur „Datensalat“ – deshalb kann auch die eigene IT keine Nachrichten oder Aufnahmen öffnen, und wir als Hersteller haben überhaupt keinen Zugang.
| Was | Wo es liegt | Wer es lesen kann |
|---|---|---|
| Chat-Nachrichten und Dateien | verschlüsselt auf dem Firmenserver | nur Absender und Empfänger |
| Termine (Titel, Agenda, Ort, Unterlagen) | verschlüsselt auf dem Firmenserver | Organisator und Eingeladene. Der Server kennt nur Zeiten, Wiederholung, Personen, Zusagen und den Konferenzraum. |
| Aufgaben | verschlüsselt auf dem Firmenserver | Beteiligte. Der Server kennt nur Person und Frist. |
| Video und Ton in Konferenzen | live übertragen, Ende-zu-Ende verschlüsselt | die Teilnehmenden |
| Aufnahmen, Transkripte, Auswertungen | verschlüsselt auf dem Firmenserver, mit Löschfristen | die Teilnehmenden des Termins bzw. der Sofort-Konferenz |
| Notizen und Assistent („Ich“) | nur auf dem eigenen Mac, verschlüsselt | nur die Person selbst |
| Suchbegriffe | nirgends – die Suche läuft auf dem Mac | nur die Person selbst |
| Fehlerberichte | auf dem Firmenserver, 30 Tage | die eigene IT – nur Technisches, keine Inhalte |
Ende-zu-Ende-Verschlüsselung
Schlüssel bleiben auf den Geräten.
Jeder Mac hat eigene Geräteschlüssel, die im Schlüsselbund von macOS liegen. Für jede Nachricht und jede Datei werden daraus Schlüssel abgeleitet; der Server bekommt nur das Chiffrat.
- Schlüsselaustausch: X25519. Signaturen: Ed25519 bzw. P-256.
- Verschlüsselung: mit HKDF abgeleitete Schlüssel und ChaCha20-Poly1305 bzw. AES-GCM – mit Apples CryptoKit, ohne selbst gebaute Kryptografie.
- Konferenzen: Bild und Ton über den mitgelieferten LiveKit-Server mit aktivierter Ende-zu-Ende-Verschlüsselung.
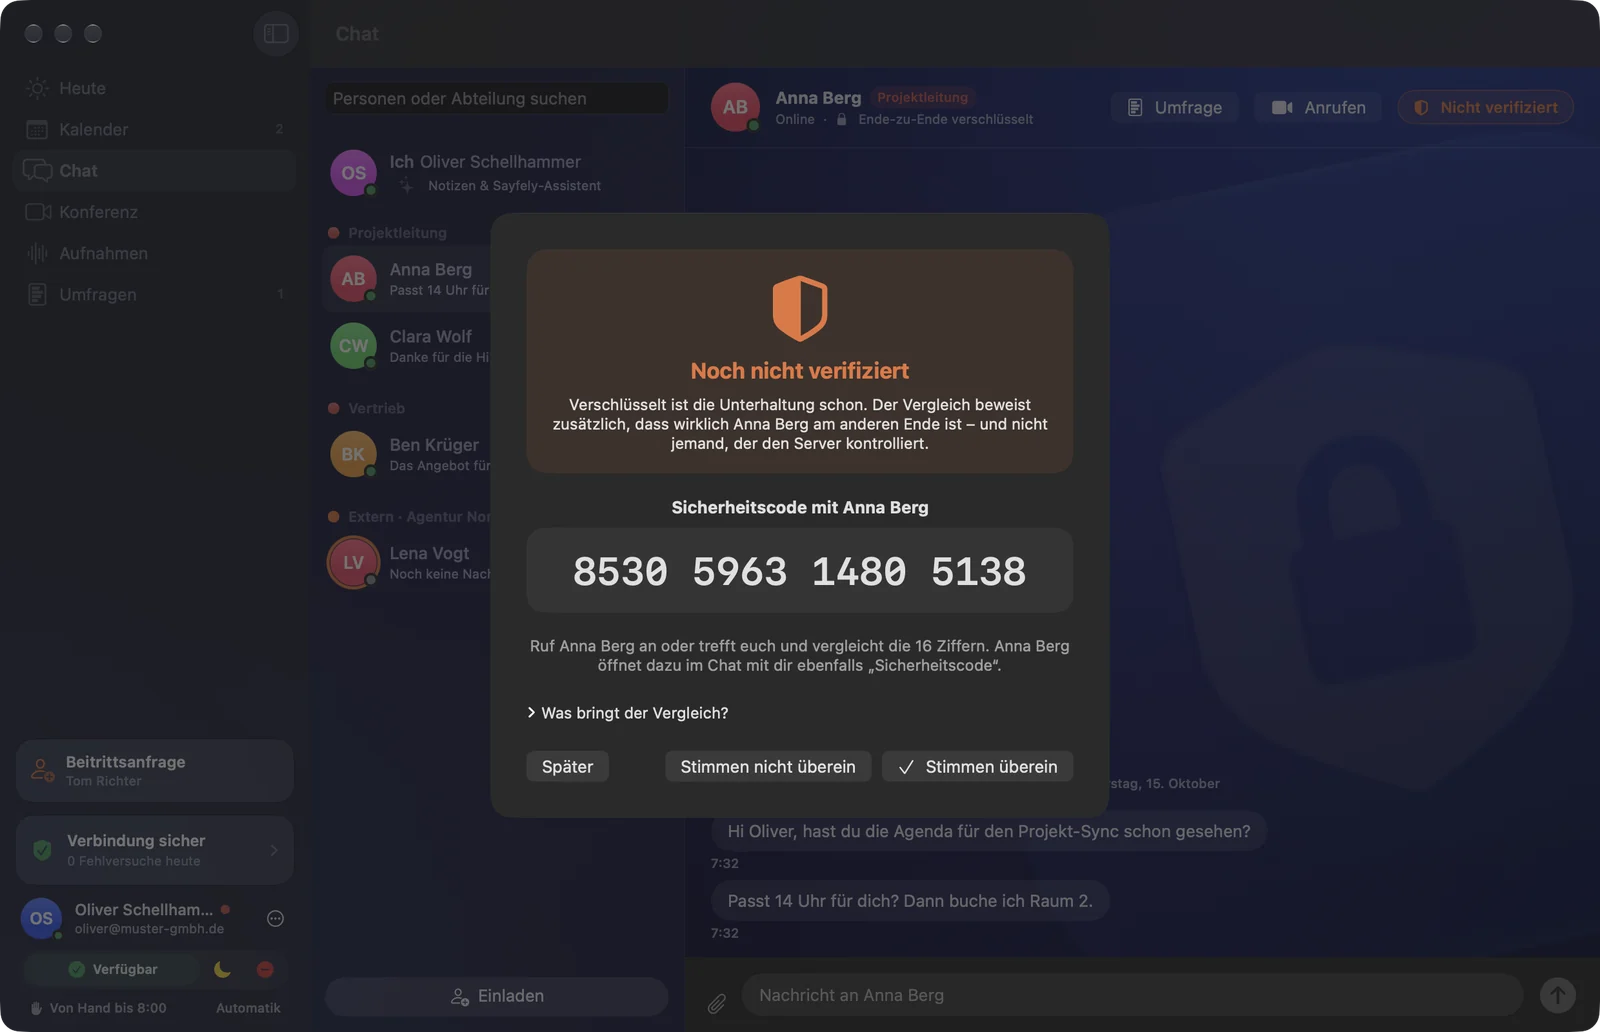
- Sicherheitscode: 16 Ziffern pro Kontakt, aus beiden öffentlichen Schlüsseln abgeleitet – zum Vergleichen am Telefon. Ändert er sich, warnt die App.
Folge des Designs: Ein neu eingerichteter Mac kann ältere Nachrichten nicht lesen, weil sie für die damaligen Geräte verschlüsselt wurden. Das ist Absicht.
TLS 1.3 und Server-Pinning
Niemand kann sich unbemerkt dazwischenschalten.
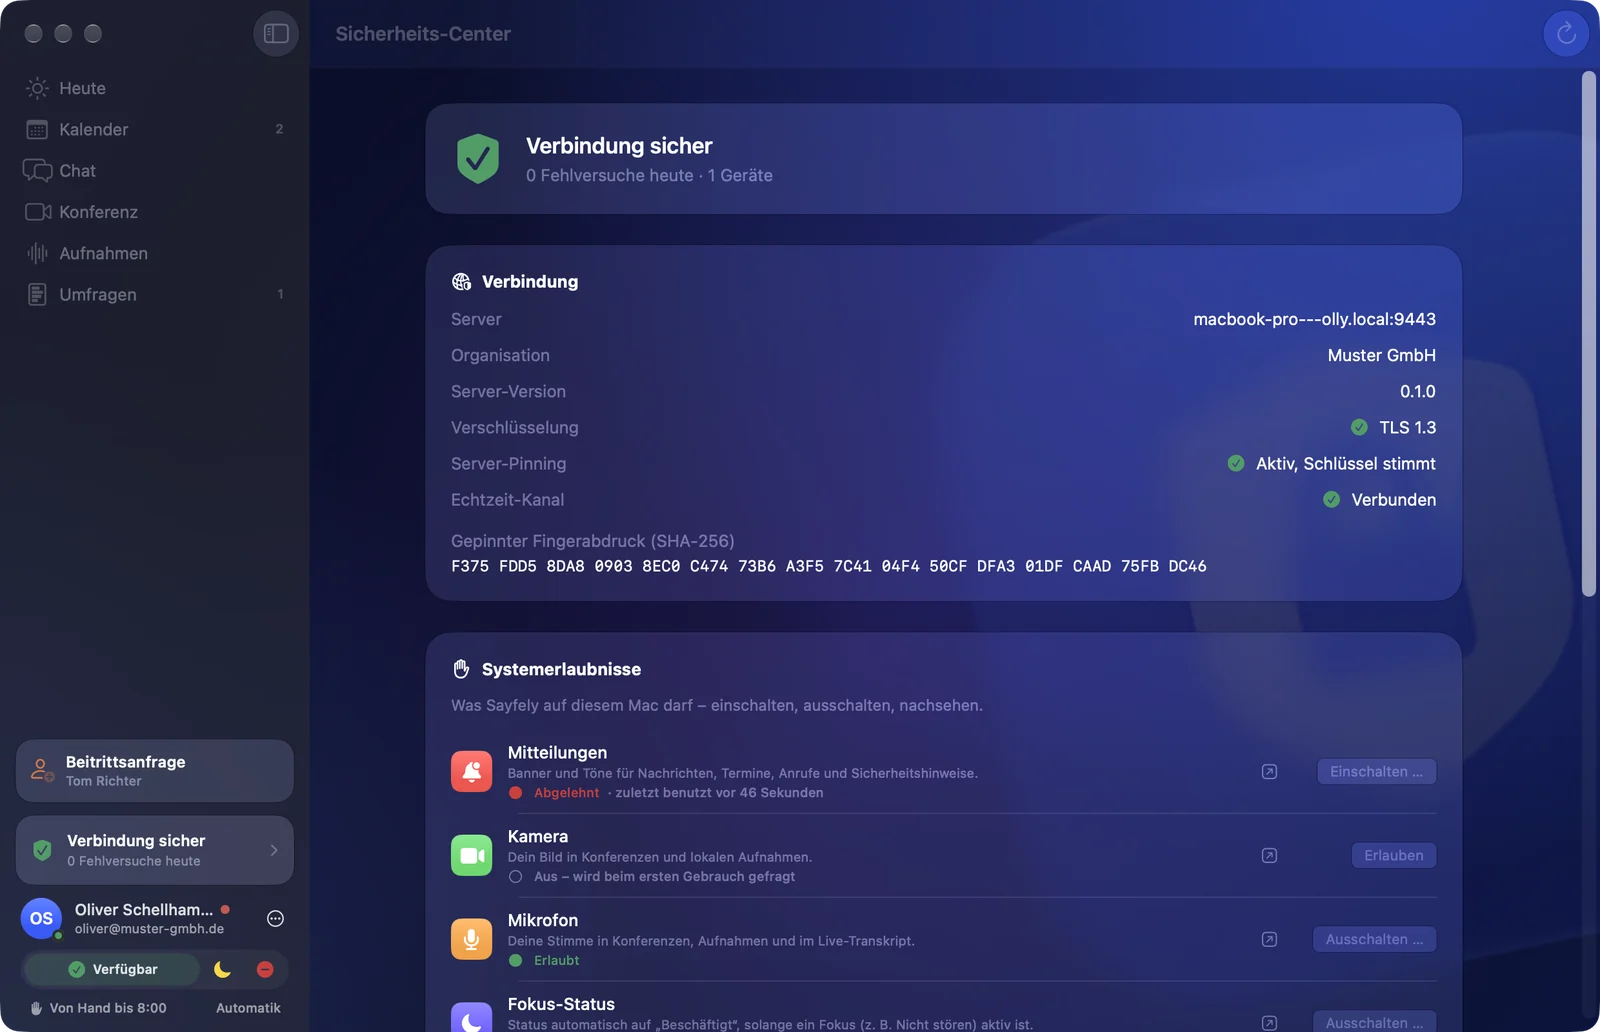
Alle Verbindungen laufen über TLS 1.3 – ältere Versionen nimmt der Server nicht an. Beim Einrichten erzeugt der Server einen eigenen Schlüssel (P-256), der für immer derselbe bleibt. Sein Fingerabdruck ist ein SHA-256-Wert.
- Jede Sayfely-App merkt sich beim ersten Verbinden diesen Schlüssel („Trust on First Use“).
- Meldet sich später ein anderer Schlüssel, blockiert die App mit der deutlichen Warnung „Verbindung blockiert“ und sendet nichts. Das Ereignis wird protokolliert.
- Die Apps prüfen den Schlüssel, nicht eine Zertifizierungsstelle – deshalb braucht ihr kein gekauftes Zertifikat.
- Niemand muss lange Fingerabdrücke abtippen: Sie stecken in Einladungslinks oder werden über die drei Prüfwörter bestätigt.
Beitreten im Büro
Drei Prüfwörter ersetzen Passwort-Mails und Fingerabdrücke.
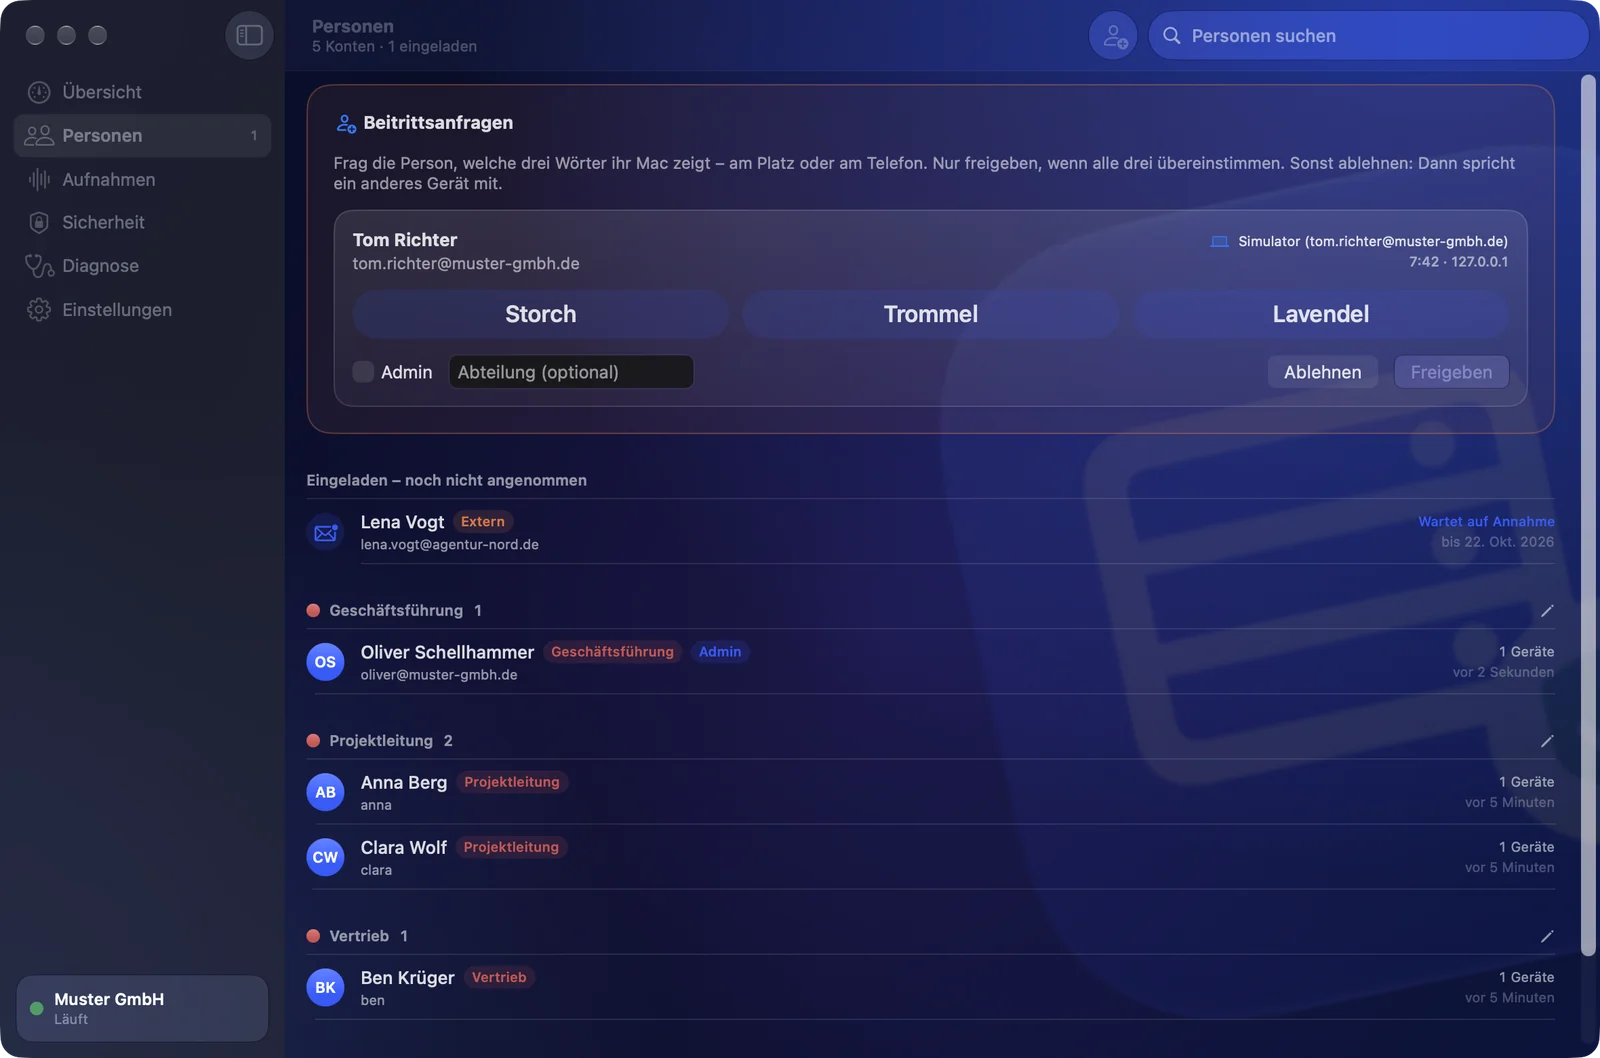
Der Server meldet sich im Firmennetz (Bonjour), wie ein Drucker. Neue Kolleginnen und Kollegen fragen von dort selbst an; freigeben dürfen nur Admins – nachdem beide Seiten dieselben drei Wörter sehen.
- Die Wörter werden auf beiden Seiten unabhängig berechnet: aus dem Fingerabdruck des Servers, den Schlüsseln des Macs und je einer Zufallszahl beider Seiten.
- Der Mac legt sich per Hash-Commitment auf seine Zufallszahl fest, bevor er die des Servers kennt. Ein Gerät dazwischen hat genau einen Versuch: etwa 1 zu 134 Millionen (27 Bit).
- Standard: Anfragen nur aus privaten Netzen. Höchstens 30 offene Anfragen, 5 pro Adresse, 7 Tage gültig. Bis zur Freigabe speichert der Server nur einen bcrypt-Hash des Passworts.
- Anfrage, Freigabe und Ablehnung sind Sicherheitsereignisse. Das erste Konto wird Admin.
Einladungen
Neue Kolleginnen und Kollegen – auch im Homeoffice.
Wer nicht im Büro beitreten kann, bekommt von einem Admin eine sichere Einladung. Die Regeln setzt der Server durch, nicht die App.
Einladung aus zwei Teilen
- Einmaliger Link mit 256-Bit-Geheimnis per E-Mail; der Server speichert davon nur einen Hash.
- Separater 6-stelliger Code – am Telefon oder per SMS, nie per E-Mail.
- Ablauf nach 24 Stunden, 72 Stunden oder 7 Tagen; nach 5 falschen Codes gesperrt. Jeder Fehlversuch wird gemeldet.
Nur für die eigene Firma
- Einladen und Beitrittsanfragen freigeben dürfen nur Admins.
- Der Einladungslink enthält den Fingerabdruck des Servers – die App verbindet sich nur mit genau diesem Server.
- Sayfely 1 kennt nur Konten von Personen aus deiner Firma; Konten für Fremde gibt es nicht.
- Geplant für 2.0 Gäste im Browser: nur mit Link für eine bestimmte Konferenz, mit Ton und Video – ohne Konto, ohne Chat und ohne Zugriff auf Kontakte oder Aufnahmen.
Anmeldung und Sicherheitsereignisse
Fehlversuche werden gezählt, gesperrt und gemeldet.
Passwörter
Gespeichert nur als bcrypt-Hash, mindestens 10 Zeichen. Nach 5 Fehlversuchen 15 Minuten Sperre – getrennt für Konto und Netzwerkadresse. Gezählt wird vor der Prüfung, damit viele gleichzeitige Versuche keine Extrachancen bekommen.
Live gemeldet
Falsches Passwort, neues Gerät, falscher Einladungscode, Zertifikatsänderung, Beitrittsanfragen: Jedes Ereignis wird mit Zeit, Quelle, Gerät und Ergebnis protokolliert und der betroffenen Person sofort angezeigt.
Eigene Geräte im Blick
Unten in jeder Seitenleiste: „Verbindung sicher“ und die Fehlversuche von heute. Ein verlorenes Gerät meldet jede Person im Sicherheits-Center selbst ab.
Aufnahmen und DSGVO
Aufgenommen wird nur, wer zustimmt.
- Einwilligung: Die Aufnahme startet erst, wenn alle Anwesenden geantwortet haben. Wer ablehnt, nicht antwortet oder später zurückzieht, wird ab da nicht aufgenommen – Ton, Bild und Transkript. Alle sehen „Nicht aufgenommen: …“. Später Hinzukommende werden gefragt.
- Protokoll: Jede Entscheidung steht mit Uhrzeit im Einwilligungsprotokoll – verschlüsselt und exportierbar.
- Hinweis: „Aufnahme läuft“ ist für alle dauerhaft sichtbar.
- Zugriff: nur die Teilnehmenden des Termins bzw. der Sofort-Konferenz. Auch Admins können in der Server-App keine Aufnahme öffnen.
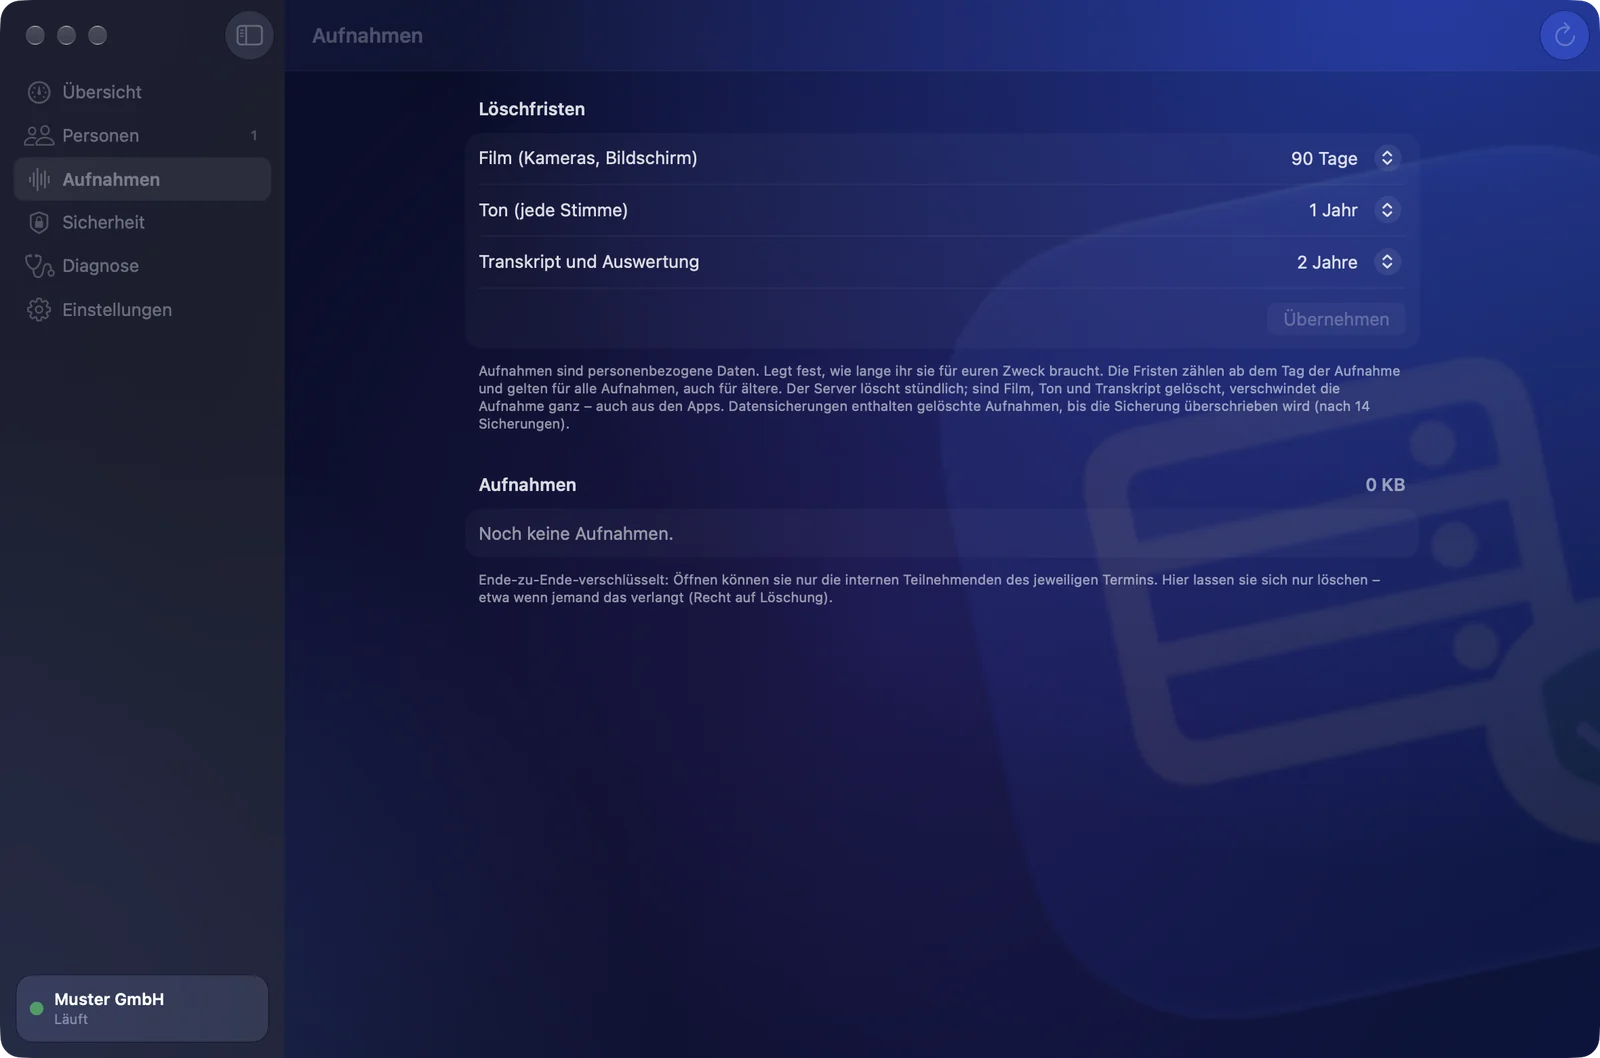
- Löschfristen: getrennt für Film, Ton und Transkript, festgelegt von der IT (7 Tage bis 10 Jahre oder unbegrenzt). Der Server löscht selbst, die Apps folgen. Einzelne Aufnahmen löschen dürfen die aufnehmende Person und Admins.
Hinweis für euer Löschkonzept: Nächtliche Sicherungen enthalten gelöschte Aufnahmen, bis die betreffende Sicherung überschrieben ist (nach 14 Sicherungen). Exportierte Dateien liegen außerhalb von Sayfely.
Protokolle, Diagnose, Telemetrie
Technik ja, Inhalte nie.
Fehlerberichte an die eigene IT
Die App schreibt ein technisches Protokoll: Verbindung, Fehler, Versionen. Nie Nachrichten, Termintexte, Dateinamen, Passwörter oder Schlüssel. Ein Bericht geht an den eigenen Server (30 Tage aufbewahrt) oder wird als Datei gesichert.
Statistik ohne Adressen
Der Server zählt pro Minute nur Zahlen – Anfragen, Datenmenge, Verbindungen – ohne Adressen und ohne Inhalte. Aufbewahrt 8 Tage.
Keine Telemetrie
Keine Cloud, keine externen Dienste, keine Statistik an uns oder Dritte. Updates kommen vom eigenen Server, nicht aus dem Internet.
KI auf dem eigenen Mac
Transkript, Übersetzung und Assistent – ohne Cloud.
Spracherkennung läuft mit Apples Spracherkennung auf dem Gerät; Zusammenfassung, „Das Wichtigste“, Agenda-Vorschlag und Assistent mit Apple Intelligence (Foundation Models) auf dem Mac. Nichts davon geht an einen KI-Anbieter.
Pro Stimme transkribiert
Der Mac der aufnehmenden Person erkennt jede Stimme einzeln – dadurch ist immer klar, wer was gesagt hat. Danach geht das Ergebnis verschlüsselt an den Server.
Jede Person in ihrer Sprache
Gespeichert wird immer der Originalwortlaut. Übersetzungen entstehen nur zum Lesen, auf dem eigenen Mac, und werden nie gespeichert.
Assistent ohne Eigenleben
Der Assistent sendet oder legt nie selbst etwas an: Entwürfe brauchen „Senden“, Aufgaben „Anlegen“. Sein Verlauf liegt verschlüsselt auf dem Mac.
Betrieb
Sicher bleiben im Alltag.
Signierte Updates
Die Server-App installiert nur neuere Versionen vom selben Herausgeber, die von Apple beglaubigt (notarisiert) sind. Die Mac-Apps holen Updates über die geprüfte, verschlüsselte Verbindung vom Firmenserver und prüfen Signatur, Herausgeber und Beglaubigung. Ältere Stände werden nie installiert.
Verschlüsselte Sicherung
Nächtlich um 2:00 Uhr, mit eigenem Sicherungspasswort verschlüsselt (AES-256-GCM, Schlüssel per PBKDF2-SHA256 mit 600.000 Runden). Datenbank, Dateien und Server-Schlüssel – damit der Fingerabdruck nach einem Umzug gleich bleibt.
Standardmäßig nicht im Internet
Der Server ist für das Firmennetz gebaut; am Router muss nichts geöffnet werden. Für Homeoffice trägt die IT in der Server-App unter „Zugang aus dem Internet“ eine öffentliche Adresse ein und richtet genau die vier Portweiterleitungen ein, die die App nennt – oder nutzt ein VPN. Pinning, TLS 1.3, Sperren und Ende-zu-Ende-Verschlüsselung gelten auch von außen.
Den Server-Mac schützen
Wer am angemeldeten Server-Mac sitzt, kann Konten verwalten (Inhalte lesen kann er nicht). Stellt ihn an einen abschließbaren Ort, mit gutem Benutzerpasswort und automatischer Bildschirmsperre.
Ehrlich gesagt
Was schon gebaut ist – und was noch kommt.
Sayfely ist ein junges Produkt. Wir sagen dir lieber, was fehlt, als dass du es später selbst herausfindest.
| Thema | Stand | Erläuterung |
|---|---|---|
| Ende-zu-Ende für Chat, Dateien, Termine, Aufgaben, Aufnahmen | gebaut | Wie oben beschrieben. |
| TLS 1.3, Server-Pinning, Prüfwörter, sichere Einladungen | gebaut | Inklusive Sperren nach Fehlversuchen und Sicherheitsereignissen. |
| Einwilligung, Einwilligungsprotokoll, Löschfristen | gebaut | Löschfristen in der Server-App, der Server löscht stündlich. |
| Forward Secrecy (Ratchet-Verfahren) | geplant | Heute schützt die Verschlüsselung Inhalte vor dem Server, aber ein gestohlener Geräteschlüssel könnte ältere Nachrichten öffnen. Die Umstellung auf ein etabliertes Ratchet-Verfahren ist vorgesehen. |
| Externes Sicherheits-Audit | geplant | Vor der breiten Markteinführung. |
| Zertifizierungen (z. B. ISO 27001, BSI C5) | noch nicht | Sayfely hat derzeit keine Zertifizierungen. |
| SSO und Audit-Bericht | geplant | Für später vorgesehen. |
Fragen zur Sicherheit oder eine Schwachstelle gefunden? Schreib uns an oliver@softrobots.de. Die vollständige technische Beschreibung für Admins steht im Handbuch für Admins.
Überzeug dich selbst – auf deinem eigenen Mac.
Der Sayfely Server läuft bei dir. Probier ihn kostenlos mit bis zu 3 Personen aus.